万物互联时代 打破封闭内网,重塑网络安全新格局
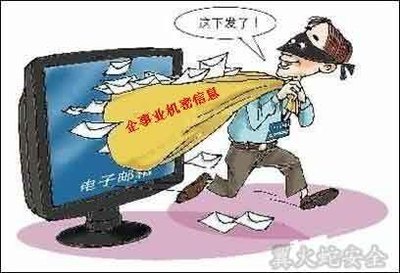
随着5G、物联网、人工智能等技术的飞速发展,我们正加速迈入万物互联(IoT)时代。从智能家居到工业互联网,从智慧城市到远程医疗,海量设备接入网络,数据以前所未有的速度流动。万物互联在带来便利与效率的也彻底颠覆了传统的网络安全边界。曾经被视为“安全堡垒”的封闭内网,在万物互联的冲击下逐渐失效,打破封闭内网、构建适应新时代的网络安全体系,已成为企业生存与发展的必答题。
一、封闭内网:昔日的安全神话与今日的致命短板
长期以来,企业普遍采用“外网+内网”的隔离架构,通过防火墙将内部网络与互联网物理或逻辑隔离,认为只要内网不与外网直接连通,就能高枕无忧。这种“边界防御”思路在PC互联网时代确实发挥过作用,但万物互联时代,这一神话已被彻底打破。
一方面,物联网设备数量呈指数级增长,摄像头、传感器、智能终端等遍布各个角落,大量设备直接或间接接入互联网,内网边界变得模糊甚至消失。另一方面,攻击手段不断升级,APT(高级持续性威胁)、勒索软件、供应链攻击等往往能绕过传统防火墙,从内部弱点突破。封闭内网一旦被突破,由于内部缺乏有效的隔离和监测手段,攻击者如入无人之境,“内网即安全”的假设反而成为最大的安全隐患。
更值得注意的是,封闭内网往往意味着安全设备更新滞后、策略僵化,无法应对快速变化的威胁环境。打破封闭内网并非简单地暴露内网,而是要在可控的前提下,实现内网与外部的安全数据交换与协同防御。
二、打破封闭内网:从“边界防御”到“零信任”架构
打破封闭内网的核心,是安全理念的转变——从“信任内部、防范外部”转向“永不信任、持续验证”。零信任(Zero Trust)架构应运而生,其核心思想是:无论请求来自内网还是外网,都必须经过身份验证、权限校验和加密传输,并遵循最小权限原则。
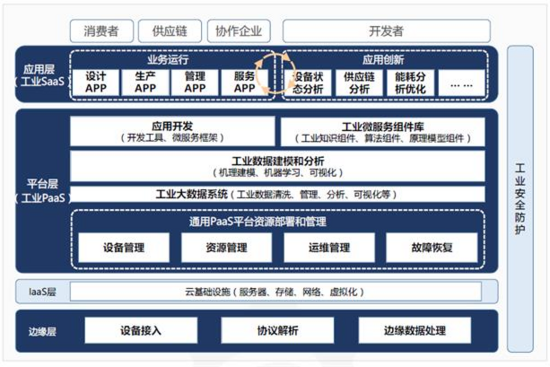
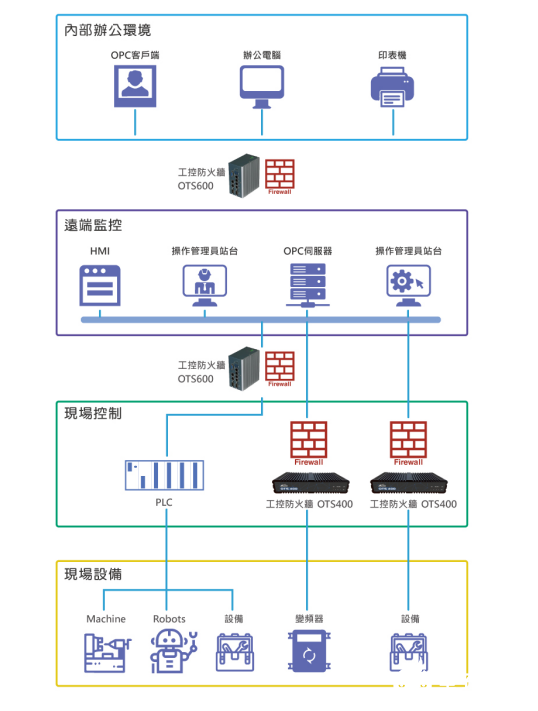
实现这一转变需要网络架构的配套改造。例如,采用软件定义边界(SDP)技术,将内部应用“隐藏”起来,只有经过认证的设备和用户才能建立连接;通过微隔离技术,将内网划分为细粒度的安全区域,即使某一区域被攻破,也能阻止横向移动。内部网络需要具备对外部威胁的实时感知能力,借助威胁情报和AI分析,提前发现潜伏攻击。
打破封闭内网不是简单地把内网暴露在互联网上,而是通过精细化访问控制、动态授权和持续监测,在开放与安全之间取得平衡。这需要高性能的安全设备作为支撑。
三、信息安全设备:新时代网络安全的基石
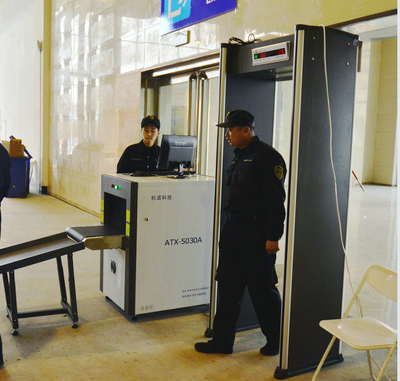
在万物互联和零信任架构下,信息安全设备的重要性不降反升,并且呈现出新的需求特征。传统防火墙已难以应对复杂威胁,下一代防火墙(NGFW)集成入侵防御、应用识别、病毒过滤等功能,成为企业边界防护的主力。零信任网关、SDP控制器、微隔离平台等新型设备,帮助企业在打破封闭内网的同时保持安全可控。
物联网安全网关专门用于监控和保护IoT设备流量,发现异常行为并阻断攻击;安全态势感知平台则通过收集全网设备日志和流量数据,利用大数据和AI进行关联分析,实现威胁的早发现、早处置。这些设备共同构成了纵深防御体系。
对企业而言,选择合适的信息安全设备,需要结合自身业务特点、网络架构和合规要求,遵循“整体规划、分步实施”的原则。优先补强零信任接入、内部流量可视化和威胁检测能力,再逐步完善自动化响应和云化安全服务。安全设备的部署不能简单堆砌,必须与安全策略、运维流程和人员能力相匹配。
四、
万物互联时代,封闭内网不再是安全的避风港,主动打破边界、构建以零信任为核心的新型安全体系,已成为企业数字化转型的必然选择。信息安全设备作为这一体系的物理载体,需要向智能化、融合化、服务化演进,为打破封闭内网提供可靠的技术支撑。只有拥抱开放、坚持零信任、善用安全设备,企业才能在万物互联的浪潮中行稳致远。
如若转载,请注明出处:http://www.hzrsjod.com/product/12.html
更新时间:2026-10-26 04:48:12